Odhalte hrozby dříve, než udeří

AI systém analyzuje chování uživatelů a síťový provoz v reálném čase – detekuje anomálie, které tradiční bezpečnostní nástroje přehlédnou, a chrání vaši infrastrukturu dříve, než dojde ke škodě.

Aktualizováno

AI Systém pro rozpoznávání behaviorálních hrozeb
Detekce v reálném časeBehaviorální analýzaAutomatická reakce na hrozbySnížení rizik o desítky procent

Proč nestačí tradiční bezpečnostní nástroje

Většina kybernetických útoků nezačíná technickým průlomem — začíná anomálním chováním. Útočník, který získá přístup k interním systémům, se po určitou dobu pohybuje nenápadně: stahuje data postupně, přistupuje k souborům mimo svou roli, nebo se přihlašuje v neobvyklých hodinách. Klasické nástroje jako firewally nebo antivirová řešení tyto vzorce nerozpoznají, protože útočník nevyvolá žádný technický alarm.

Behaviorální analýza přistupuje k bezpečnosti z jiného úhlu. Systém nejprve vytvoří referenční profil normálního chování každého uživatele, zařízení a procesu v organizaci. Jakmile se chování odchýlí od tohoto profilu — i sebenepatrně — systém to zaznamená, vyhodnotí kontext a v případě potřeby spustí alert nebo automatizovanou reakci.

Naše řešení kombinuje strojové učení, analýzu síťového provozu a korelaci událostí napříč celou infrastrukturou. Výsledkem je systém, který se neustále učí, adaptuje na změny ve vaší organizaci a dokáže odhalit hrozby, které by jinak zůstaly skryté i týdny.

Co říkají čísla o moderních hrozbách

197 dní
Průměrná doba neodhalení útočníka
Tolik času mají útočníci v průměru na pohyb v síti bez detekce při absenci behaviorální analýzy
68 %
Hrozeb pochází zevnitř
Insiderské hrozby — ať úmyslné nebo způsobené kompromitovanými účty — tvoří majoritní část bezpečnostních incidentů
4 minuty
Průměrný čas na první alert
Náš systém identifikuje a klasifikuje podezřelé chování průměrně do 4 minut od první anomálie

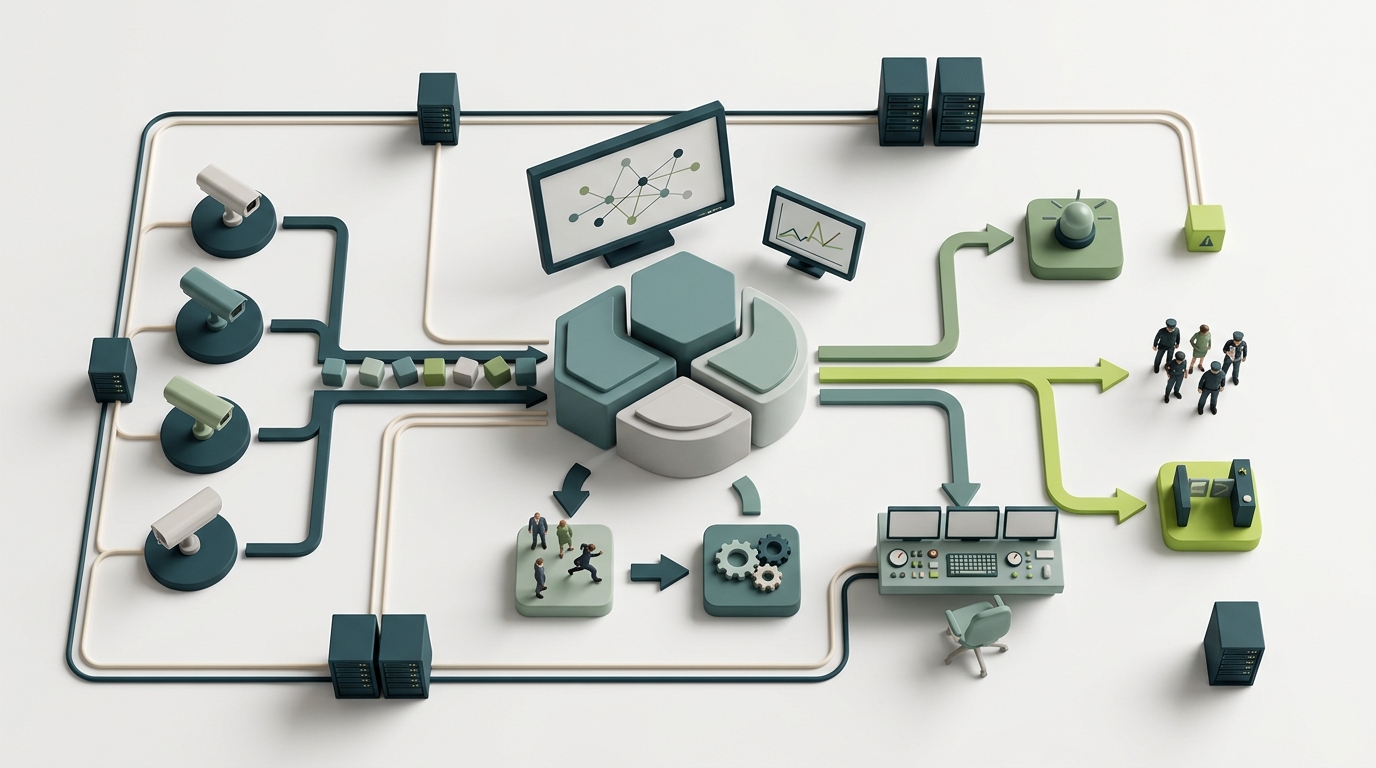
Jak systém detekuje hrozby v reálném čase

1

Sběr a normalizace dat

Systém kontinuálně sbírá události z koncových bodů, síťového provozu, aplikačních logů a identity systémů. Data jsou normalizována do jednotného formátu bez ohledu na zdroj.

2

Profilování chování

Strojové učení vytváří dynamické profily normálního chování pro každého uživatele, zařízení a entitu. Profily se automaticky adaptují na změny rutiny a organizační struktury.

3

Detekce anomálií a korelace

Každá odchylka je okamžitě skórována a korelována s dalšími událostmi. Systém rozlišuje mezi nevinnou anomálií a skutečnou hrozbou pomocí kontextové analýzy.

4

Alert a automatizovaná reakce

Bezpečnostní tým obdrží prioritizovaný alert s kompletním kontextem incidentu. Systém může automaticky izolovat kompromitovaný účet nebo zařízení bez zásahu člověka.

Měřitelný dopad na bezpečnostní operace

Průměrná doba detekce hrozby

197 dní
4 minuty

Čas analytika na vyšetření incidentu

4,5 hodiny
35 minut

Falešně pozitivní alerty

~80 % alertů
méně než 12 %

Pokrytí infrastruktury monitoringem

40 % zdrojů
100 % zdrojů
Síťová mapa s vizualizací detekovaných behaviorálních hrozeb
Kompletní přehled nad celou infrastrukturou — každá anomálie je okamžitě viditelná

Moduly a schopnosti systému

01

UEBA — Analýza chování uživatelů a entit

Základní vrstva systému sleduje chování každého uživatele a zařízení a detekuje odchylky od zavedené baseline. Identifikuje kompromitované účty, insiderské hrozby i laterální pohyb útočníků.

02

Analýza síťového provozu

Kontinuální inspekce síťové komunikace odhalí neobvyklé datové toky, komunikaci s podezřelými doménami nebo exfiltraci dat ještě před jejím dokončením.

03

Korelace napříč zdroji

Systém propojuje události z desítek různých zdrojů — SIEM, EDR, cloudu, identitního systému — a vytváří komplexní obraz každého incidentu v jediném pohledu.

04

Automatizovaná reakce (SOAR)

Předdefinované playbooku umožňují automatickou izolaci kompromitovaného účtu, blokování IP adresy nebo notifikaci zodpovědných osob bez nutnosti manuálního zásahu.

05

Threat Intelligence integrace

Systém průběžně přijímá aktuální informace o známých útočnících, malwarových kampaních a kompromitovaných indikátorech z globálních threat intelligence feedů.

06

Forenzní analýza a reporting

Kompletní auditní stopa každého incidentu umožňuje rychlou forenzní analýzu. Automatické reporty splňují požadavky NIS2, GDPR i interních compliance frameworků.

Tradiční přístup vs. behaviorální AI detekce

Bez behaviorální analýzy

  • Detekce hrozby na základě signaturknown only
  • Průměrná doba odhalení útočníka197 dní
  • Manuální korelace logů analytikem4,5 hod
  • Vysoké procento falešných alertů~80 %
  • Reaktivní přístup — řešení po škoděpost-breach
  • Izolované nástroje bez kontextusilo data

S behaviorálním AI systémem

  • Detekce neznámých hrozeb podle chovánízero-day
  • Průměrná doba detekce anomálie4 minuty
  • Automatická korelace a prioritizace35 min
  • Kontextově filtrované alertyméně než 12 %
  • Proaktivní detekce před útokempre-breach
  • Jednotný pohled napříč celou infrastrukturou100 % pokrytí

Případová studie: Výrobní společnost s 800 zaměstnanci

Středně velká výrobní firma s distribuovanou IT infrastrukturou a vlastním vývojovým oddělením

Výzva: Společnost opakovaně čelila pokusům o průnik do systémů s citlivou výrobní dokumentací. Interní bezpečnostní tým zpracovával denně stovky alertů z různých nástrojů, přičemž více než 75 % bylo falešně pozitivních. Skutečné hrozby se v tomto šumu ztrácely a analytici trávili většinu času triáží místo vyšetřováním.

Řešení: Nasadili jsme behaviorální AI systém integrovaný s existujícím SIEM, Active Directory a síťovou infrastrukturou. Systém byl nakalibrován na specifika výrobního prostředí včetně OT/IT hranice. Implementace proběhla ve dvou fázích během 6 týdnů bez výpadků produkce.

Snížení falešně pozitivních alertů o 87 % během prvních 30 dníOdhalení kompromitovaného účtu dodavatele po 11 minutách od první anomálie — útočník byl v síti poprvéČas analytika na vyšetření incidentu klesl z průměrných 4,5 hodiny na 35 minutPlné pokrytí OT/IT infrastruktury monitoringem — oproti původním 40 % zdrojůSplnění požadavků NIS2 auditu bez dodatečných investic do compliance nástrojů
Na co si dát pozor

Signály, které vaše organizace nesmí ignorovat

  1. Uživatelé přistupují k souborům a systémům, které nesouvisejí s jejich pracovní rolí — bez viditelného důvodu

  2. Přihlášení z neobvyklých geografických lokací nebo v nestandardních hodinách bez předchozího upozornění

  3. Neočekávaný nárůst objemu přenášených dat ven z organizace — i přes legitimní kanály

  4. Privilegované účty vykonávající akce mimo svůj obvyklý rozsah nebo v neobvyklém pořadí

  5. Opakované neúspěšné pokusy o přihlášení kombinované s úspěšným přihlášením z jiného zařízení

  6. Procesy a aplikace komunikující s doménami nebo IP adresami, které nepatří do firemní infrastruktury

Implementace od podpisu smlouvy po plný provoz

1
Discovery a architektura1–2 týdny

Analýza stávající infrastruktury, identifikace datových zdrojů a definice scope monitoringu. Výstupem je technická architektura řešení přizpůsobená vaší organizaci.

2
Integrace a nasazení2–3 týdny

Napojení na existující nástroje (SIEM, EDR, IAM, síťová infrastruktura), instalace kolektorů a konfigurace datových pipeline. Probíhá bez výpadků produkčního prostředí.

3
Baseline a kalibrace2–4 týdny

Systém sbírá data a vytváří referenční profily normálního chování. Analytici a bezpečnostní tým jsou zapojeni do kalibrace prahových hodnot a priorit alertů.

4
Ostrý provoz a předání1 týden

Spuštění detekce v plném rozsahu, finální ladění playbooks pro automatizovanou reakci, školení interního týmu a předání dokumentace.

Technologický základ systému

Strojové učení a anomaly detection

Kombinace unsupervised a supervised modelů umožňuje detekci jak neznámých vzorců hrozeb, tak specifických taktik definovaných bezpečnostním týmem.

Streaming data pipeline

Zpracování událostí v reálném čase s latencí pod 1 sekundu umožňuje okamžitou reakci na detekovanou anomálii bez čekání na dávkové zpracování.

Graph analýza vztahů

Grafová databáze mapuje vztahy mezi uživateli, zařízeními, aplikacemi a daty — odhaluje laterální pohyb a komplex útoků, které lineární analýza přehlédne.

MITRE ATT&CK mapování

Každý detekovaný incident je automaticky mapován na taktiky a techniky z frameworku MITRE ATT&CK, což výrazně urychluje forenzní analýzu a reporting.

API-first integrace

Systém se integruje s existujícími bezpečnostními nástroji přes standardní API — Splunk, Microsoft Sentinel, CrowdStrike, Okta, ServiceNow a desítky dalších platforem.

Interaktivní prototyp

Dashboard pro detekci behaviorálních hrozeb

Uživatel vidí interaktivní bezpečnostní dashboard s přehledem hrozeb v reálném čase, kde může procházet detekované anomálie, sledovat aktivitu uživatelů a zařízení a klikat na jednotlivé incidenty pro zobrazení detailní analýzy podezřelého chování.

Dashboard pro detekci behaviorálních hrozeb

Otázky a odpovědi

1

Jak AI systém pro rozpoznávání behaviorálních hrozeb funguje v praxi?

Systém průběžně analyzuje chování uživatelů, zařízení a síťových entit ve vaší infrastruktuře. Pomocí strojového učení vytváří základní behaviorální profily pro každý subjekt a v reálném čase detekuje odchylky od těchto profilů. Pokud například uživatel začne přistupovat k neobvyklým datovým zdrojům nebo přenáší nezvykle velké objemy dat mimo pracovní dobu, systém okamžitě vyhodnotí situaci a vydá bezpečnostní alert s příslušnou prioritou. Celý proces probíhá automaticky bez nutnosti manuálního monitoringu.

2

Jaké typy hrozeb systém dokáže detekovat?

Systém pokrývá široké spektrum bezpečnostních incidentů, včetně insider threats, kompromitovaných účtů, laterálního pohybu útočníků v síti, exfiltrace dat a anomálního přístupu k citlivým systémům. Dokáže rozpoznat jak sofistikované APT útoky probíhající v delším časovém horizontu, tak okamžité pokusy o neoprávněný přístup. Na rozdíl od klasických pravidlových systémů zachytí i dosud neznámé vzorce útoků, protože nevychází z pevně definovaných signatur, ale z odchylek od normálního chování konkrétní organizace.

3

Jak dlouho trvá nasazení systému a integrace do stávající infrastruktury?

Základní nasazení a integrace do existující IT infrastruktury trvá obvykle 2 až 4 týdny v závislosti na komplexitě prostředí. Následuje fáze učení, během které systém buduje behaviorální profily uživatelů a zařízení, tato fáze trvá standardně 4 až 6 týdnů. Po uplynutí této doby začíná systém produkovat spolehlivé alerty s nízkou mírou falešných poplachů. Celý proces nasazení provádíme formou úzké spolupráce s vaším bezpečnostním týmem, aby výsledné řešení přesně odpovídalo specifickým potřebám vaší organizace.

4

Jak systém minimalizuje falešné poplachy, které zatěžují bezpečnostní tým?

Problém nadměrného množství falešných poplachů řešíme vícevrstvým přístupem k hodnocení rizik. Každý alert je ohodnocen skóre rizika odvíjejícím se od kontextu, historického chování daného subjektu a korelace s dalšími bezpečnostními signály. Systém se průběžně učí z reakcí bezpečnostního týmu na předchozí alerty a upravuje své modely. Výsledkem je postupné snižování míry falešných poplachů, přičemž naši klienti reportují pokles o 60 až 75 procent oproti jejich předchozím řešením, a to již po prvních třech měsících provozu.

5

Je systém vhodný i pro menší organizace, nebo je určen pouze pro velké korporace?

Systém navrhujeme jako škálovatelné řešení na míru, které je funkční jak pro organizace s desítkami zaměstnanců, tak pro velké korporace s tisíci uživateli. Architektura systému se přizpůsobuje velikosti a charakteru sledovaného prostředí. Menší organizace ocení nižší nároky na provozní kapacity bezpečnostního týmu, protože systém automatizuje velkou část monitoringu. Pro regulované odvětví jako finance, zdravotnictví nebo kritická infrastruktura nabízíme předpřipravené konfigurační šablony zohledňující příslušné legislativní požadavky.

6

Jaká jsou specifika implementace z pohledu ochrany osobních údajů a GDPR?

Systém je navržen s důrazem na privacy by design v souladu s požadavky GDPR a dalších relevantních předpisů. Behaviorální analýza pracuje s pseudonymizovanými daty a přístup k identitám konkrétních uživatelů je striktně řízen a auditován. Veškerá zpracovávaná data zůstávají v infrastruktuře klienta, žádná citlivá data neopouštějí vaše prostředí. Součástí implementace je dokumentace zpracování dat pro potřeby záznamu o činnostech zpracování a v případě potřeby asistujeme i při posouzení vlivu na ochranu osobních údajů.

7

Jak systém přispívá k měřitelným obchodním výsledkům a návratnosti investice?

Měřitelné přínosy se projevují v několika oblastech. Organizace typicky dosahují snížení nákladů na bezpečnostní incidenty o 40 až 60 procent díky včasné detekci před tím, než útok způsobí závažné škody. Automatizace rutinního monitoringu uvolňuje kapacity bezpečnostního týmu pro strategičtější činnosti, což odpovídá úspoře 30 až 50 procent jejich pracovního času věnovaného manuálnímu dohledu. Návratnost investice klienti zpravidla dosahují do 12 až 18 měsíců od nasazení. Přesné parametry vždy stanovujeme individuálně na základě analýzy vašeho prostředí.

Zaujal vás tento use case?

Rádi vám ukážeme, jak může toto řešení fungovat ve vaší firmě. Konzultace je zdarma a nezávazná.

e-book zdarmaŠest bariér AI