Detekce hrozeb dříve, než způsobí škodu

AI systém, který nepřetržitě monitoruje vaše prostředí, automaticky identifikuje bezpečnostní incidenty a navrhuje konkrétní kroky k jejich řešení – bez čekání na manuální analýzu.

Aktualizováno

AI Systém pro detekci a analýzu bezpečnostních incidentů
Detekce v reálném časeAutomatické vyhodnocení rizikNávrhy nápravných opatřeníSnížení reakční doby o 80%

Bezpečnostní incidenty nepočkají na ruční kontrolu

Průměrná organizace čelí stovkám bezpečnostních událostí denně. Většina z nich je šum — ale v tom šumu se skrývají skutečné hrozby, které bez včasného zásahu způsobují únik dat, výpadky systémů a reputační škody. Tradiční přístupy spoléhají na pravidla nastavená předem a na bezpečnostní analytiky, kteří procházejí logy manuálně. Tento model má dvě zásadní slabiny: pravidla nestíhají reagovat na nové typy útoků a analytici jsou zahlceni falešnými poplachy natolik, že skutečné incidenty procházejí bez povšimnutí.

Náš AI systém přistupuje k problému jinak. Namísto pevně daných pravidel se průběžně učí z chování vaší infrastruktury, identifikuje anomálie a klasifikuje je podle skutečného rizika. Výsledkem není jen rychlejší detekce — je to kvalitatívně jiná úroveň ochrany, kde každý incident přichází s kontextem, vyhodnoceným rizikem a konkrétním doporučením pro reakci. Systém zvládá zpracovat tisíce událostí za sekundu bez zpoždění a bez nutnosti neustálé lidské supervize.

Co systém přináší v číslech

94%
Přesnost klasifikace hrozeb
Podíl správně identifikovaných incidentů bez nutnosti manuálního přehodnocení
< 8 s
Průměrná doba detekce
Od vzniku anomálie po vygenerování alertu s kontextem a doporučením
78%
Méně falešných poplachů
Analytici se věnují skutečným hrozbám, ne filtrování šumu

Jak systém pracuje od dat po akci

1

Sběr a normalizace

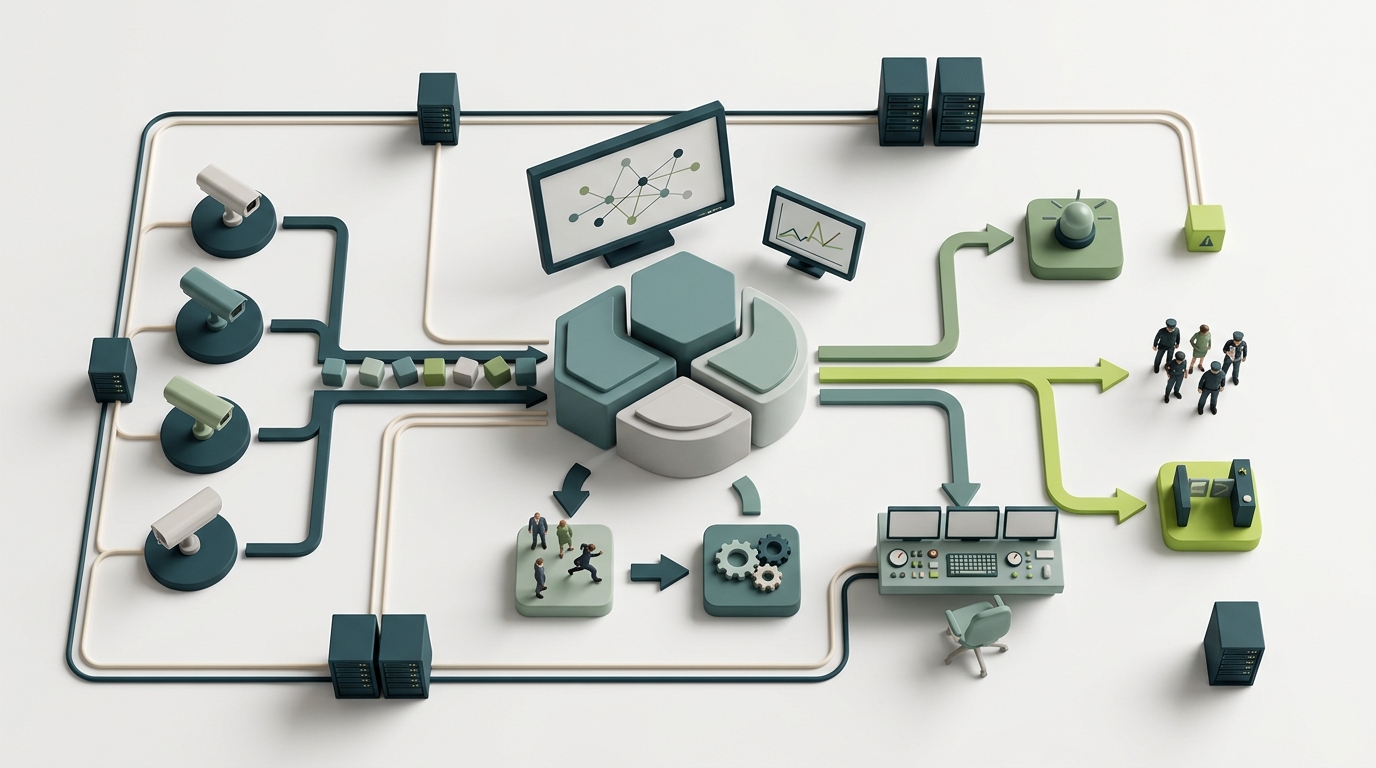
Systém kontinuálně přijímá logy, síťový provoz, endpointová data a cloudové události z heterogenního prostředí a normalizuje je do jednotného formátu.

2

Detekce anomálií

AI modely porovnávají aktuální chování s naučeným baseline a identifikují odchylky signalizující potenciální hrozbu — bez závislosti na předem definovaných pravidlech.

3

Analýza a kontextualizace

Každá anomálie je obohacena o kontext: zdroj, cílová aktiva, historické vzorce, vazby na známé útočné techniky z databáze MITRE ATT&CK.

4

Prioritizace a doporučení

Systém přiřadí skóre rizika, upozorní zodpovědné osoby a navrhne konkrétní kroky pro eliminaci hrozby — od izolace zařízení po blokaci IP adres.

Měřitelný rozdíl oproti tradičnímu přístupu

Průměrná doba detekce incidentu

4,2 hodiny
8 sekund

Podíl falešných poplachů z celkových alertů

67%
15%

Čas analytika na jeden incident

45 minut
9 minut

Pokrytí zdrojů dat (logy, síť, endpointy)

40%
100%
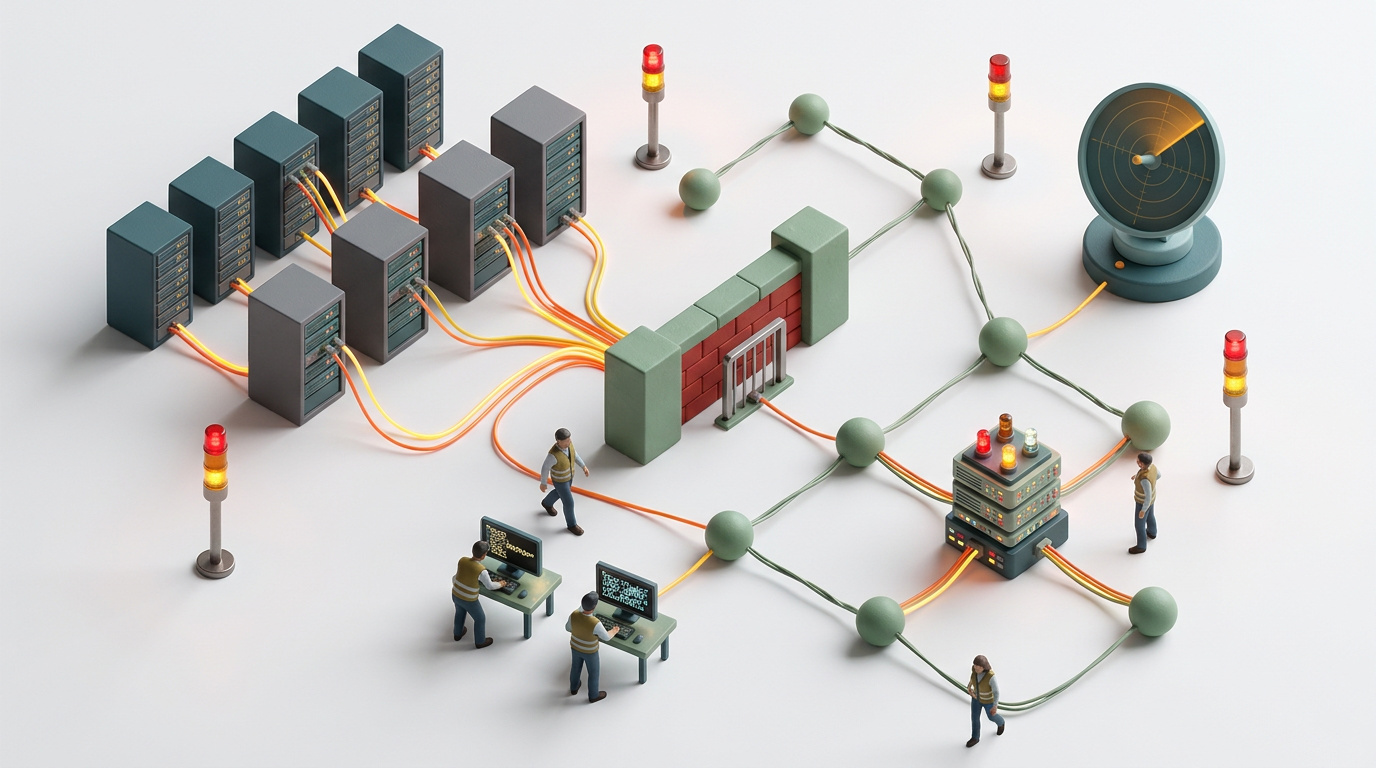
Analýza síťového provozu a detekce hrozeb v infrastruktuře
Nepřetržitý monitoring celé infrastruktury — od síťového provozu po cloudová prostředí

Moduly systému

01

Behavioral Analytics Engine

Vytváří dynamický baseline chování pro uživatele, zařízení i aplikace. Detekuje odchylky indikující kompromitaci účtu, insider threat nebo laterální pohyb útočníka.

02

Threat Intelligence Integration

Automaticky obohacuje detekované události o data z externích threat intelligence feedů a interní databáze incidentů. Koreluje nálezy s MITRE ATT&CK technikami.

03

Network Traffic Analysis

Analyzuje síťový provoz na úrovni toků i paketů. Identifikuje C2 komunikaci, exfiltraci dat, skenování sítě a nestandardní protokolové chování.

04

Endpoint Detection & Response

Monitoruje procesy, soubory a registry na endpointech. Detekuje malware, ransomware aktivitu a zneužití legitimních nástrojů (living-off-the-land útoky).

05

Automated Incident Triage

Každý incident automaticky klasifikuje, přiřazuje prioritu a generuje strukturovaný report s doporučenými kroky pro response tým — bez čekání na manuální analýzu.

06

Cloud & SaaS Monitoring

Pokrývá cloudová prostředí (AWS, Azure, GCP) a SaaS aplikace. Detekuje misconfiguraci, neautorizovaný přístup a anomálie v cloudové aktivitě.

Tradiční SIEM vs. AI-driven detekce

Tradiční SIEM

  • Detekce založená na pevných pravidlechzastarává
  • Průměrná detekce hrozby4+ hod
  • Objem falešných poplachů60–70%
  • Manuální korelace incidentůhodiny
  • Omezené pokrytí cloudových prostředí
  • Škálování vyžaduje přepisování pravidel

AI systém nobig.deals

  • Adaptivní modely bez manuální údržby pravidelauto-update
  • Průměrná detekce hrozby< 8 s
  • Podíl falešných poplachů< 15%
  • Automatická korelace a kontextualizacereal-time
  • Nativní podpora multi-cloud a SaaS
  • Škáluje na miliony událostí bez rekonfigurace

Nasazení u středně velké finanční instituce

Česká finanční instituce s 800 zaměstnanci a regulatorními požadavky NIS2

Výzva: Bezpečnostní tým zpracovával přes 12 000 alertů denně z různých systémů. Analytici trávili 70 % času tříděním falešných poplachů a na skutečné incidenty zbývaly hodiny — nikoliv minuty. Dva závažné incidenty za rok 2023 byly detekovány až retrospektivně při auditu, nikoli v reálném čase.

Řešení: Implementace AI systému s napojením na stávající SIEM, firewall logy, Active Directory a cloudové prostředí Microsoft 365. Trénink baseline modelů na 90 denní historii dat. Integrace MITRE ATT&CK frameworku pro automatickou klasifikaci technik. Nasazení proběhlo bez výpadku produkčních systémů během 6 týdnů.

Redukce objemu alertů vyžadujících manuální zpracování o 81 % při zachování 94% přesnosti detekcePrůměrná doba od vzniku hrozby po alert zkrácena z 3,8 hodiny na 11 sekundTři dříve nedetekované kompromitace účtů odhaleny zpětnou analýzou historických dat při onboardinguPlné pokrytí požadavků NIS2 na monitoring a reporting incidentů bez navýšení bezpečnostního týmuROI dosaženo do 7 měsíců od spuštění díky úspoře kapacity analytického týmu a prevenci incidentů
Na co si dát pozor

Kdy je čas přestat spoléhat na stávající řešení

  1. Váš bezpečnostní tým tráví více než 50 % času procházením alertů, které se ukáží jako falešné poplachy

  2. Při bezpečnostním auditu nebo penetračním testu jsou nalezeny incidenty, které váš monitoring nezachytil

  3. Zavedení nové cloudové služby nebo SaaS nástroje znamená týdny práce na aktualizaci pravidel v SIEMu

  4. Nedokážete doložit regulátorovi (NIS2, DORA, ISO 27001) kompletní timeline bezpečnostního incidentu

  5. Bezpečnostní analytici odcházejí z důvodu přetížení a monotónní manuální práce

  6. Vaše detekční pravidla byla napsána před více než 12 měsíci a od té doby neprošla zásadní revizí

Implementace od podpisu po plný provoz

1
Discovery a návrh architektury1–2 týdny

Mapování stávající infrastruktury, datových zdrojů a bezpečnostních procesů. Definice use cases, priorit detekce a integračních bodů. Výstupem je technická specifikace a plán napojení na existující systémy.

2
Integrace datových zdrojů2–3 týdny

Napojení na logy, síťové sondy, endpointové agenty, cloudové API a SIEM. Normalizace a validace datových toků. Systém začíná sbírat data pro trénink baseline modelů.

3
Trénink modelů a kalibrace3–4 týdny

AI modely se učí normální chování vaší infrastruktury. Postupné zapínání detekčních modulů s kalibrací prahů pro minimalizaci falešných poplachů. Průběžná validace s bezpečnostním týmem.

4
Pilotní provoz a předání2 týdny

Paralelní provoz vedle stávajícího řešení, srovnání výsledků a finální doladění. Školení analytického týmu, předání dokumentace a spuštění plného produkčního provozu.

Interaktivní prototyp

Dashboard pro detekci bezpečnostních hrozeb

Uživatel vidí interaktivní přehled bezpečnostních incidentů v reálném čase s barevně odlišenými úrovněmi rizika, může klikat na jednotlivé hrozby pro zobrazení detailů a navržených kroků k nápravě.

Dashboard pro detekci bezpečnostních hrozeb

Otázky a odpovědi

1

Jak AI systém detekuje bezpečnostní incidenty v reálném čase?

Systém kontinuálně monitoruje síťový provoz, logy a chování uživatelů pomocí strojového učení a anomálie detekce. Oproti tradičním pravidlovým systémům dokáže identifikovat i dosud neznámé vzorce útoků. Jakmile je detekována odchylka od normálního chování, systém okamžitě klasifikuje hrozbu, přiřadí jí úroveň rizika a spustí automatizovanou notifikaci bezpečnostního týmu. Celý proces od detekce po alert trvá řádově sekundy, nikoliv hodiny.

2

Jaké typy bezpečnostních hrozeb systém dokáže identifikovat?

Systém pokrývá široké spektrum hrozeb včetně phishingových útoků, ransomwaru, insider threats, DDoS útoků, SQL injection a neautorizovaného přístupu k datům. Díky průběžnému přetrénování modelů na aktuálních datech dokáže reagovat i na nově vznikající typy útoků. Systém zároveň analyzuje zranitelnosti v konfiguraci infrastruktury a upozorňuje na potenciální slabá místa dříve, než jsou zneužita útočníkem.

3

Jak systém snižuje počet falešných poplachů, které trápí bezpečnostní týmy?

Jedním z klíčových problémů tradičních SIEM nástrojů je přetížení bezpečnostních analytiků falešnými poplachy. Náš systém využívá vícevrstvou kontextovou analýzu, která kombinuje historická data, aktuální kontext uživatele a korelaci napříč více zdroji. Výsledkem je snížení počtu falešných poplachů o 60 až 80 procent oproti konvenčním řešením. Analytici se tak mohou soustředit na skutečné hrozby místo ručního prověřování stovek irelevantních alertů denně.

4

Jak probíhá integrace systému do stávající IT infrastruktury?

Systém je navržen jako API-first řešení kompatibilní s majoritními bezpečnostními platformami jako jsou Splunk, Microsoft Sentinel, IBM QRadar nebo vlastní SIEM řešení. Implementace probíhá ve fázích a standardně trvá čtyři až osm týdnů v závislosti na komplexitě infrastruktury. Zajišťujeme konektory pro cloudová prostředí AWS, Azure i Google Cloud, on-premise systémy i hybridní architektury. Integrace nevyžaduje zásah do produkčního prostředí mimo dohodnutá servisní okna.

5

Jakým způsobem systém navrhuje konkrétní řešení po detekci incidentu?

Po identifikaci incidentu systém automaticky generuje strukturovaný response plán přizpůsobený konkrétnímu typu hrozby a prostředí organizace. Plán obsahuje prioritizované kroky pro okamžitou izolaci hrozby, doporučení pro forenzní analýzu a návrh dlouhodobých opatření. Systém zároveň odkazuje na relevantní playbooks a historicky úspěšné postupy z podobných incidentů. Bezpečnostní tým tak dostane do rukou konkrétní návod, nikoli pouze obecné doporučení.

6

Jaká data systém zpracovává a jak je zajištěna jejich ochrana?

Systém zpracovává síťové logy, bezpečnostní události, autentizační záznamy a telemetrii z endpointů. Veškerá data jsou šifrována při přenosu i v klidu pomocí AES-256. Systém je navržen v souladu s požadavky GDPR a umožňuje nasazení v privátním cloudu nebo on-premise prostředí, kde data neopouštějí infrastrukturu klienta. Přístupy k datům jsou auditovány a role-based access control zajišťuje, že k citlivým informacím mají přístup pouze oprávněné osoby.

7

Jaká je návratnost investice a jak rychle lze očekávat měřitelné výsledky?

Měřitelné výsledky se typicky dostavují již v průběhu prvních dvou až tří měsíců od nasazení. Organizace zaznamenávají snížení průměrné doby detekce incidentu o 70 procent a zkrácení doby reakce na hrozbu o 50 procent. Celkové náklady na bezpečnostní operace klesají průměrně o 35 až 45 procent díky automatizaci rutinních úkolů a snížení závislosti na manuálním prověřování alertů. ROI je dosaženo standardně do šesti až dvanácti měsíců od spuštění systému.

Zaujal vás tento use case?

Rádi vám ukážeme, jak může toto řešení fungovat ve vaší firmě. Konzultace je zdarma a nezávazná.

e-book zdarmaŠest bariér AI