Kybernetické hrozby detekujeme dříve, než způsobí škodu

AI systém monitoruje vaši infrastrukturu nepřetržitě, identifikuje anomálie v reálném čase a automaticky neutralizuje útoky dříve, než zasáhnou firemní data.

Publikováno Aktualizováno

AI Threat Detection & Prevention System
Detekce v reálném časeAutomatická neutralizace hrozebNulová tolerance anomáliíOchrana bez prodlev

Útočníci nepotřebují hodiny — stačí jim minuty

Průměrná firma detekuje kybernetický útok až po 207 dnech od prvního průniku. Do té doby mají útočníci přístup k interní síti, firemním datům i komunikaci. Tradiční bezpečnostní nástroje pracují s pravidly napsanými pro včerejší hrozby — ransomware, phishing a zero-day exploity je obcházejí bez povšimnutí.

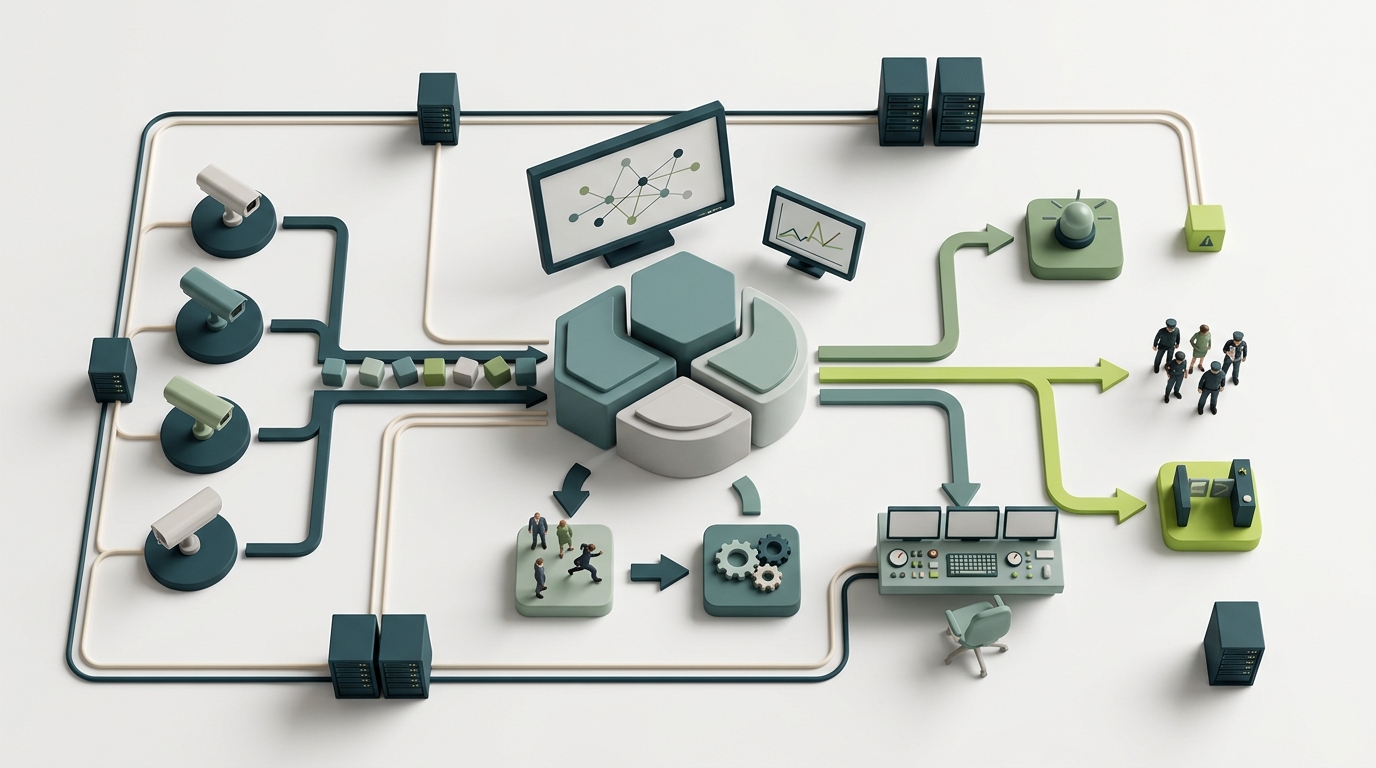
Naše AI systémy sledují provoz sítě, chování uživatelů a stav koncových zařízení nepřetržitě, 24 hodin denně. Místo porovnávání se statickými vzory hrozeb analyzují kontext — co je pro vaši firmu normální a co z toho vybočuje. Anomálie zachytí v řádu sekund, nikoliv měsíců.

Klíčový rozdíl oproti standardním SIEM nástrojům spočívá v automatické reakci: systém nejen upozorní, ale okamžitě izoluje kompromitované zařízení, zablokuje podezřelý účet nebo přeruší škodlivou komunikaci — ještě předtím, než se hrozba rozšíří do zbytku infrastruktury. Bezpečnostní tým dostane hotovou analýzu, ne horu logů k ručnímu procházení.

Co přináší AI detekce hrozeb v číslech

94%
Přesnost detekce
Podíl skutečných hrozeb zachycených AI bez nutnosti ručního prohledávání logů
8 sek
Průměrná reakční doba
Od detekce anomálie po automatické zahájení ochranné akce v síti
67%
Méně false positive alertů
Oproti pravidlově nastaveným SIEM systémům — tým řeší reálné incidenty, ne šum
Interaktivní prototyp

Palubní deska detekce kybernetických hrozeb

Uživatel vidí interaktivní bezpečnostní dashboard s přehledem hrozeb v reálném čase, grafy aktivit, seznamem incidentů a možností klikat na jednotlivé hrozby pro zobrazení detailů a spuštění automatické reakce.

Palubní deska detekce kybernetických hrozeb

Jak systém pracuje od detekce po uzavření incidentu

1

Sběr a korelace dat

AI v reálném čase zpracovává logy ze sítě, endpointů, cloudových služeb a identitního systému. Koreluje události napříč celou infrastrukturou, ne jen v izolovaných vrstvách.

2

Detekce anomálie

Model porovnává aktuální chování s dynamicky aktualizovaným baseline vaší firmy. Odchylky — neobvyklý přenos dat, přihlášení ve 3 ráno, laterální pohyb v síti — spustí vyšetřování.

3

Automatická odpověď

Systém bez čekání na schválení izoluje kompromitované zařízení, zablokuje účet nebo přeruší spojení s C2 serverem. Každá akce je zalogována s plným odůvodněním.

4

Reporting a učení

Bezpečnostní tým obdrží strukturovaný report s časovou osou útoku, dopadem a doporučenými kroky. Každý incident zpřesňuje model pro budoucí detekci.

Měřitelný rozdíl v klíčových bezpečnostních metrikách

Průměrná doba detekce hrozby

207 dní
8 sekund

Čas bezpečnostního analytika na incident

4,5 hodiny
35 minut

Podíl false positive alertů

78 % alertů
11 % alertů

Pokrytí infrastruktury monitoringem

40 % zdrojů
100 % zdrojů

Moduly systému a jejich funkce

01

Network Threat Intelligence

Sleduje veškerý síťový provoz, identifikuje neobvyklé toky dat, laterální pohyb útočníků a komunikaci s known malicious IP adresami v reálném čase.

02

User & Entity Behavior Analytics

Modeluje normální chování každého uživatele a účtu. Okamžitě zachytí kompromitované přihlašovací údaje nebo insider threat na základě odchylek od baseline.

03

Endpoint Detection & Response

Agent na každém zařízení monitoruje procesy, soubory a registry. Detekuje fileless malware, ransomware šifrování a podezřelé spouštění skriptů.

04

Cloud Security Posture

Hlídá misconfiguraci cloudových prostředí (AWS, Azure, GCP), neoprávněný přístup k S3 bucketům a anomálie v cloudových identitách a API volání.

05

Automated Incident Response

Playbooks spouštěné AI bez zásahu operátora — izolace zařízení, reset hesel, blokace IP, karanténa souborů. Každá akce reverzibilní a auditovaná.

06

Threat Intelligence Feed

Systém se průběžně aktualizuje o nové IoC (indicators of compromise) z globálních threat intelligence platforem a přizpůsobuje detekci aktuálním útočným kampaním.

Automatická reakce na bezpečnostní incident bez zásahu operátora
Systém reaguje na hrozbu dříve, než stihne bezpečnostní tým otevřít email s alertem

Výrobní firma zachytila ransomware před šifrováním

Středně velký výrobní podnik, 850 zaměstnanců, 3 výrobní závody

Výzva: Firma provozovala OT/IT prostředí s průmyslovými řídicími systémy napojenými na firemní síť. Bezpečnostní tým dvou analytiků nebyl schopen pokrýt monitoring 24/7. Při předchozím incidentu trvalo odhalení průniku 11 dní.

Řešení: Nasazení AI detekčního systému s pokrytím IT i OT sítě, integrace s existujícím SIEM nástrojem a nastavení automatické izolace pro kritické výrobní segmenty. Implementace proběhla za 6 týdnů bez výpadku výroby.

Zachycen pokus o ransomware útok 4 minuty po prvním podezřelém pohybu v síti — automatická izolace 3 zařízení bez zásahu analytikaDoba detekce hrozeb zkrácena z průměrných 11 dní na 12 sekundBezpečnostní tým snížil čas strávený tříděním alertů o 71 % — kapacita přesunuta na proaktivní hardeningAudit pojišťovny po 8 měsících provozu potvrdil splnění požadavků kybernetické pojistky bez dodatečných podmínek
Tradiční SIEM vs. AI detekční systém na míru

Tradiční přístup

  • Detekce hrozby na základě statických pravidelzastaralé
  • Průměrná doba odhalení průniku207 dní
  • Ruční třídění alertů analytikem4+ hod/incident
  • Reakce na incident po eskalacihodiny
  • Pokrytí jen části infrastruktury40–60 %
  • False positive míra zahlcující tým70–80 %

AI detekční systém

  • Behaviorální modelování a kontextová analýzaaktuální
  • Průměrná doba detekce anomálie8 sekund
  • Automatická prioritizace a kontextový report35 min/incident
  • Automatická ochranná akce bez čekánísekundy
  • Jednotné pokrytí IT, OT, cloud, endpoint100 %
  • Přesně cílené alerty na reálné hrozbypod 12 %
Na co si dát pozor

Signály, že vaše firma potřebuje AI detekci hrozeb

  1. Bezpečnostní tým řeší desítky alertů denně, z nichž většina jsou false positives — reálné hrozby se ztrácejí v šumu

  2. Nemáte přehled o tom, co se děje v síti mimo pracovní dobu a o víkendech

  3. Vaše SIEM pravidla napsal někdo před dvěma lety a od té doby nebyla aktualizována

  4. Pojišťovna nebo zákazníci vyžadují doložitelný monitoring a incident response plán

  5. Při posledním bezpečnostním auditu vyšlo najevo, že průnik by nebyl odhalen bez náhody nebo externího upozornění

  6. Provozujete kombinaci on-premise infrastruktury a cloudových služeb bez jednotného bezpečnostního přehledu

Implementace od prvního setkání po plný provoz

1
Discovery a mapování infrastruktury1–2 týdny

Analýza stávající infrastruktury, identifikace kritických aktiv, definice bezpečnostních priorit a rozsahu pokrytí. Výstupem je implementační plán přizpůsobený vaší architektuře.

2
Nasazení agentů a integrace2–3 týdny

Instalace senzorů a agentů, napojení na existující nástroje (SIEM, ITSM, AD, cloudové konzole). Průběh bez výpadku produkčního prostředí.

3
Trénink baseline modelu2–4 týdny

AI sbírá data o normálním provozu vaší firmy a buduje behaviorální baseline. V tomto období systém detekuje, ale automatická odpověď je v režimu doporučení.

4
Ostrý provoz a laděníod 7. týdne

Aktivace automatické reakce na incidenty, nastavení eskalačních pravidel a reportingu. Průběžné ladění citlivosti detekce na základě zpětné vazby bezpečnostního týmu.

Technologie, na kterých systém stojí

Machine Learning modely pro anomaly detection

Kombinace unsupervised a supervised modelů trénovaných na síťovém provozu, logu přístupů a chování procesů — přizpůsobených konkrétní infrastruktuře zákazníka.

Graph analytics pro laterální pohyb

Grafové databáze modelují vztahy mezi entitami v síti. Detekují neobvyklé cesty pohybu útočníka, které lineární analýza logů přehlédne.

SOAR integrace pro automatizovanou odpověď

Playbooks napojené na firewally, EDR nástroje, Active Directory a cloudové API umožňují okamžitou akci bez nutnosti manuálního zásahu operátora.

Real-time streaming pipeline

Zpracování telemetrie z tisíců zdrojů v sub-sekundové latenci. Architektura škáluje s růstem infrastruktury bez degradace detekční rychlosti.

Threat Intelligence integrace

Napojení na MISP, VirusTotal, STIX/TAXII feeds a proprietární threat intelligence — systém zná aktuální útočné kampaně a přizpůsobuje detekci v reálném čase.

Otázky a odpovědi

1

Jak AI Threat Detection System rozpoznává nové, dosud neznámé hrozby?

Systém využívá kombinaci anomaly detection a behaviorální analýzy, která nevychází pouze ze statických databází známých hrozeb. Modely trénované na síťovém provozu a uživatelském chování dokáží identifikovat odchylky od normálu v reálném čase. To znamená, že i zero-day útoky nebo pokročilé persistentní hrozby (APT) jsou detekovatelné dříve, než způsobí škodu, a to bez nutnosti čekat na aktualizaci signatur.

2

Jak rychle systém reaguje na detekovaný incident?

Automatizovaná odezva probíhá v řádu milisekund až jednotek sekund od detekce anomálie. Systém dokáže autonomně izolovat kompromitované zařízení, zablokovat podezřelou komunikaci nebo eskalovat incident na bezpečnostní tým. Průměrná doba od detekce po první automatickou akci je výrazně nižší než u tradičních SIEM řešení závislých na manuálním zpracování, kde reakce trvá desítky minut.

3

Jaká data systém zpracovává a jak je zajištěna jejich ochrana?

Systém analyzuje síťový provoz, logy z koncových zařízení, přihlašovací události a API komunikaci bez ukládání obsahu citlivých dat. Veškerá analýza probíhá nad metadaty a vzory chování. Implementace respektuje požadavky GDPR, přičemž zpracování může probíhat výhradně on-premise nebo v dedikovaném privátním cloudu. Přístup k analytickým datům je řízen přísnou rolovou politikou s auditním logem každého přístupu.

4

Jak složitá je integrace do stávající IT infrastruktury?

Systém je navržen s důrazem na API-first architekturu a podporu standardních protokolů jako Syslog, SNMP, CEF a REST API. Integrace s existujícími SIEM platformami, firewally a endpoint protection nástroji probíhá prostřednictvím předpřipravených konektorů. Nasazení v produkčním prostředí standardně trvá 4 až 8 týdnů v závislosti na rozsahu infrastruktury a počtu integrovaných systémů.

5

Kolik falešných poplachů systém generuje a jak se to řeší?

Míra falešných pozitiv se po kalibrační fázi pohybuje pod 2 %, což je výsledek kontinuálního doučování modelů na specifickém prostředí klienta. Systém prochází počáteční observační fází trvající 2 až 4 týdny, během které mapuje normální chování sítě. Bezpečnostní analytici mohou zpětnou vazbou modely doladit, čímž přesnost detekce v čase roste a operativní zátěž týmu se snižuje.

6

Jaký je přínos oproti tradičním antivirovým a firewall řešením?

Tradiční nástroje pracují na principu reaktivní ochrany na základě známých signatur, zatímco AI systém detekuje hrozby proaktivně na základě kontextu a chování. Organizace nasazující tento přístup reportují snížení průměrné doby detekce hrozby (MTTD) o 60 až 80 % a snížení nákladů na řešení bezpečnostních incidentů o 40 až 55 %. Systém navíc pokrývá interní hrozby a lateral movement, které klasické perimetrické nástroje přehlížejí.

7

Je systém vhodný pro regulovaná odvětví jako finance nebo zdravotnictví?

Ano, systém je navržen s ohledem na shodu s regulatorními rámci NIS2, ISO 27001, DORA a HIPAA. Obsahuje předpřipravené reportingové šablony pro auditory a automatické generování důkazů o bezpečnostních kontrolách. Pro finanční instituce pokrývá požadavky na detekci podvodného chování a pro zdravotnictví zajišťuje ochranu přístupu k datům pacientů. Implementace zahrnuje dokumentaci, která přímo podporuje certifikační procesy.

Zaujal vás tento use case?

Rádi vám ukážeme, jak může toto řešení fungovat ve vaší firmě. Konzultace je zdarma a nezávazná.

e-book zdarmaŠest bariér AI