Kybernetické hrozby zastaveny dřív, než vzniknou

AI systém monitoruje vaši síť nepřetržitě, detekuje anomálie v milisekundách a blokuje útoky automaticky – bez zásahu lidského operátora.

Aktualizováno

AI Systém pro detekci kybernetických útoků v reálném čase
Detekce v reálném časeAutomatické blokování útokůProvoz 24/7Snížení rizik o desítky procent

Proč tradiční bezpečnostní nástroje nestačí

Moderní kybernetické útoky se nevyvíjejí v týdnech — vyvíjejí se v minutách. Tradiční bezpečnostní řešení spoléhají na statické signatury a pravidla, která útočníci snadno obejdou. Průměrná firma detekuje průnik do sítě až po více než 200 dnech od jeho zahájení. Každá hodina prodlevy zvyšuje rozsah škod a komplikuje obnovu. Náš AI systém přistupuje k problému jinak: místo hledání známých vzorů útoku sleduje anomálie v chování celé sítě v reálném čase. Systém se průběžně učí, co je pro vaši infrastrukturu normální, a okamžitě reaguje na jakoukoliv odchylku — bez ohledu na to, zda jde o nový typ malwaru, pokus o exfiltraci dat nebo insider threat. Výsledkem je zkrácení doby detekce z hodin na sekundy a automatické blokování hrozeb dřív, než způsobí škodu.

Měřitelný dopad na bezpečnost vaší organizace

< 3 s
Průměrná doba detekce hrozby
Od anomálie po aktivní alert a blokování
97 %
Přesnost klasifikace hrozeb
Minimální počet falešných poplachů zatěžujících IT tým
24/7
Nepřetržité pokrytí bez lidské obsluhy
Autonomní ochrana bez závislosti na pracovní době
Interaktivní prototyp

Dashboard pro detekci kybernetických útoků

Uživatel vidí interaktivní bezpečnostní dashboard s přehledem síťového provozu v reálném čase, kde může sledovat detekované hrozby, jejich závažnost a stav blokování jednotlivých útoků.

Dashboard pro detekci kybernetických útoků

Jak systém funguje od zachycení dat po blokování útoku

1

Sběr síťových dat

Systém pasivně monitoruje veškerý síťový provoz, logy ze zařízení a autentizační události. Žádný agent není nutný na každém endpointu.

2

Behaviorální analýza v AI jádru

Modely strojového učení průběžně porovnávají aktuální chování s naučeným profilem normality pro každý segment sítě.

3

Klasifikace a prioritizace hrozby

Detekovaná anomálie je automaticky zařazena do kategorie útoku, ohodnocena závažností a přiřazena k relevantním MITRE ATT&CK technikám.

4

Automatická odpověď a reporting

Systém izoluje kompromitovaný segment, blokuje škodlivé IP adresy a generuje forenzní report pro bezpečnostní tým.

Srovnání klíčových metrik před a po nasazení systému

Průměrná doba detekce průniku

207 dní
< 3 sekundy

Čas bezpečnostního analytika na false positives

18 hod/týden
2 hod/týden

Pokrytí síťových segmentů monitoringem

35 %
100 %

Doba reakce na kritický incident

45 minut
automaticky

Moduly a schopnosti systému

01

Detekce síťových anomálií

Analýza netflow dat a DNS provozu odhalí laterální pohyb útočníka, C2 komunikaci i skenování portů v okamžiku vzniku.

02

Ochrana identit a přístupů

Behaviorální biometrie a analýza přihlašovacích vzorů detekují kompromitované účty a pokusy o privilege escalation.

03

Endpoint telemetrie

Korelace procesů, souborových operací a síťových spojení na úrovni jednotlivých zařízení bez nutnosti nasazení agentů na každý stroj.

04

Threat Intelligence integrace

Automatické obohacování alertů o kontext z globálních threat intelligence feedů a interní databáze incidentů.

05

Automatizovaná odpověď (SOAR)

Předdefinované i adaptivní playbooks umožňují okamžitou izolaci, blokování a eskalaci bez čekání na lidský zásah.

06

Forenzní analýza a reporting

Každý incident je zdokumentován s úplným řetězcem událostí, vizualizací útočné cesty a doporučeními pro nápravu.

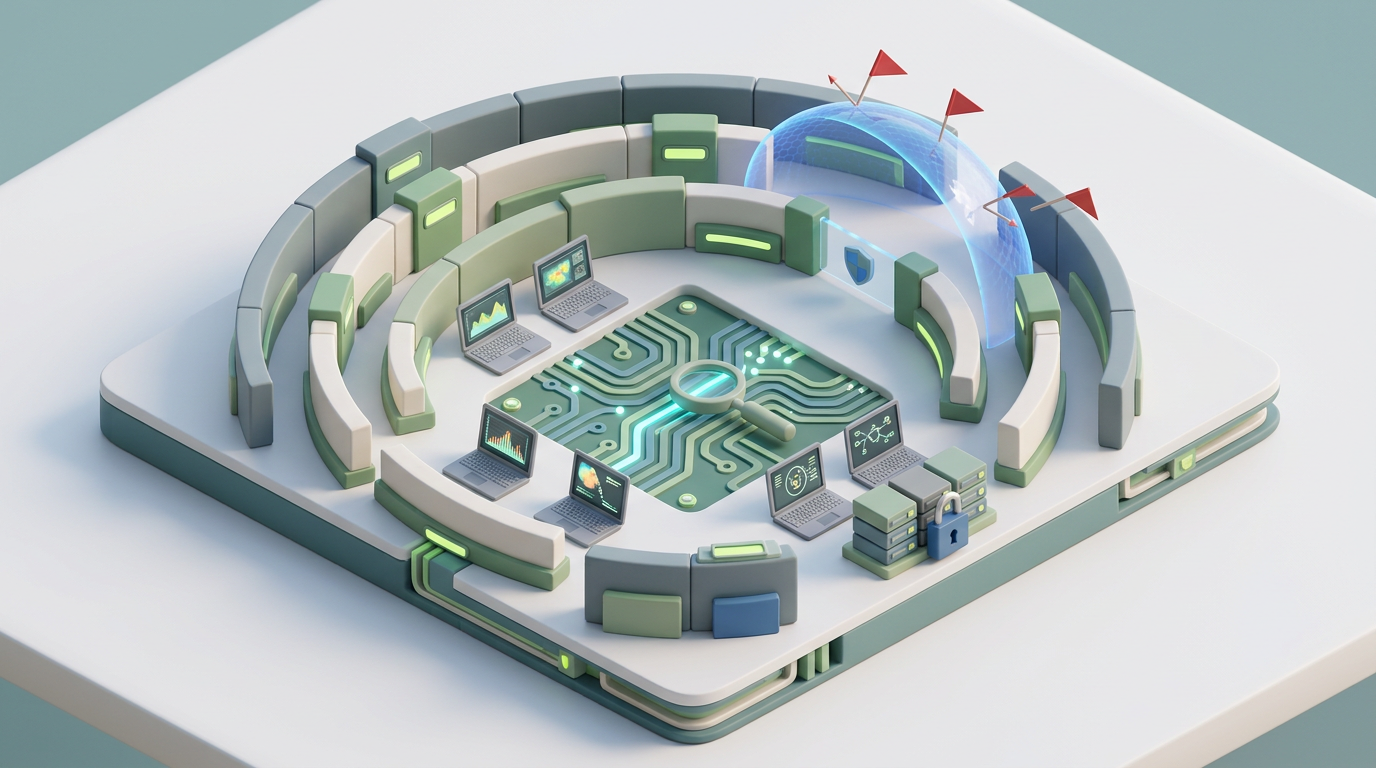
Vrstvy ochrany a forenzní analýza kybernetických hrozeb
Vícevrstvá detekce kombinuje analýzu sítě, identit i endpointů do jednoho korelačního enginu

Ruční bezpečnostní monitoring vs. AI systém

Tradiční přístup

  • Detekce průniku207 dní průměr
  • Analýza alertů manuálně18 hod/týden
  • Pokrytí sítě35 % segmentů
  • False positive rate60–70 %
  • Reakce na incident45 minut
  • Noční a víkendové pokrytínení

S AI systémem

  • Detekce průniku< 3 sekundy
  • Automatická triáž alertů2 hod/týden
  • Pokrytí sítě100 % segmentů
  • False positive rate< 5 %
  • Automatická izolace hrozbyokamžitě
  • Nepřetržitý monitoring24/7/365

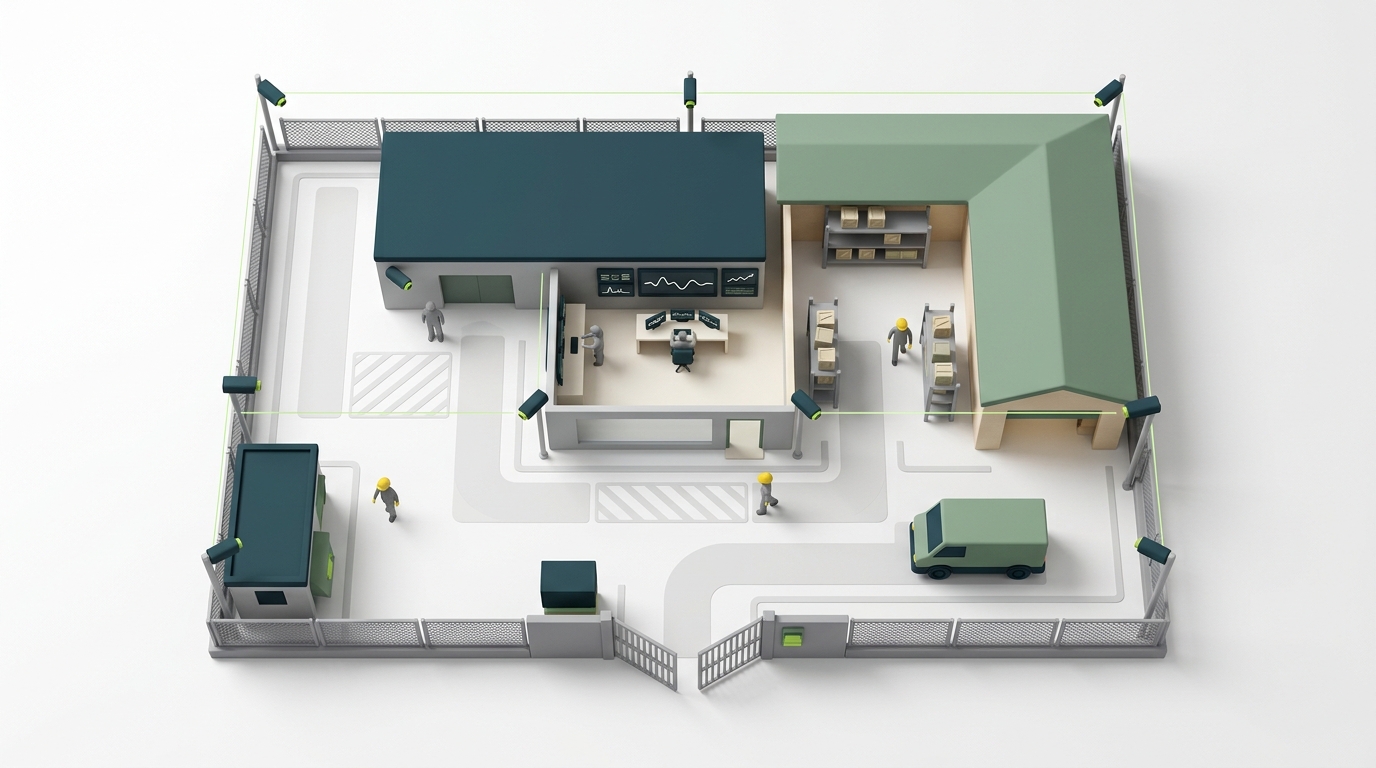
Příklad nasazení: Výrobní podnik s OT/IT infrastrukturou

Středně velký výrobní podnik s hybridní OT/IT sítí, 800 zaměstnanců

Výzva: Firma provozovala oddělené OT a IT sítě bez viditelnosti do jejich vzájemné komunikace. Bezpečnostní tým o 2 lidech nebyl schopen pokrýt monitoring mimo pracovní dobu. Během auditu bylo zjištěno, že průnik z předchozího roku nebyl detekován po dobu 11 měsíců.

Řešení: Nasazení AI detekčního systému s integrací do stávajícího SIEM, pokrytí všech síťových segmentů včetně OT zóny bez nutnosti instalace agentů na průmyslové řadiče. Konfigurace a ladění modelů proběhly během 6 týdnů.

Zkrácení průměrné doby detekce z měsíců na sekundySnížení počtu manuálně zpracovávaných alertů o 89 %Odhalení 3 aktivních hrozeb během prvního týdne provozuROI systému dosaženo do 8 měsíců od nasazeníBezpečnostní tým přesměroval 70 % kapacity z reaktivního na proaktivní bezpečnost
Na co si dát pozor

Signály, že vaše síť potřebuje pokročilou detekci

  1. Váš SIEM generuje stovky alertů denně, ale tým nemá kapacitu je všechny prošetřit

  2. Nemáte viditelnost do šifrovaného provozu a laterálního pohybu v síti

  3. Bezpečnostní pokrytí končí v 17:00 — víkendy a noce jsou bez monitoringu

  4. Posledním testem penetrační odolnosti byl audit před více než 12 měsíci

  5. Neznáte přesnou dobu, za kterou byste detekovali aktivního útočníka ve vaší síti

  6. Compliance požadavky (NIS2, ISO 27001, DORA) vyžadují doložitelný monitoring v reálném čase

Průběh nasazení od podpisu po plný provoz

1
Discovery a návrh architektury1–2 týdny

Mapování síťové topologie, identifikace kritických aktiv a datových toků. Definice use cases a prahů detekce specifických pro vaše prostředí.

2
Integrace a sběr dat2–3 týdny

Připojení systému na síťové tapy nebo SPAN porty, integrace s existujícím SIEM, AD a cloud prostředím. Žádný výpadek provozu.

3
Trénink modelů na vašich datech3–4 týdny

AI modely se učí normální chování vaší sítě, uživatelů a systémů. Průběžné ladění snižuje false positive rate na minimum.

4
Ostrý provoz a předáníod 6. týdne

Systém přechází do autonomního provozu. Bezpečnostní tým dostává dokumentaci, playbooks a přístup k dashboardu s plnou historií incidentů.

Otázky a odpovědi

1

Jak rychle dokáže AI systém detekovat kybernetický útok?

Detekce probíhá v řádu milisekund. Systém nepřetržitě analyzuje síťový provoz a porovnává vzorce chování s modely trénovanými na rozsáhlých databázích známých i nově vznikajících hrozeb. Jakmile je identifikována anomálie nebo shoda s útočným vzorcem, systém okamžitě spustí automatickou odezvu, aniž by bylo nutné čekat na manuální zásah bezpečnostního týmu. Tato rychlost je klíčová, protože většina škodlivého kódu se šíří v prvních sekundách po průniku do sítě.

2

Jaké typy kybernetických útoků systém dokáže zachytit?

Systém pokrývá široké spektrum hrozeb, včetně DDoS útoků, ransomwaru, phishingových kampaní, SQL injection, zero-day exploitů a pokročilých perzistentních hrozeb (APT). Využívá kombinaci signaturové analýzy, behaviorální analýzy a strojového učení, díky čemuž rozpoznává i dosud neznámé varianty malwaru. Modely jsou průběžně aktualizovány na základě globálních zpravodajských feedů o hrozbách, takže systém reaguje i na nejnovější útočné techniky.

3

Jak systém zvládá falešné poplachy a neblokuje legitimní provoz?

Snížení počtu falešných poplachů je jednou z klíčových priorit návrhu systému. Během implementace probíhá fáze učení, kdy AI mapuje normální chování konkrétní sítě a jejích uživatelů. Na základě těchto dat si vytváří kontextový model, který odlišuje legitimní provoz od skutečných hrozeb. Naše implementace u klientů opakovaně dosahují míry falešných poplachů pod 2 %, přičemž kritické incidenty jsou detekovány s přesností přesahující 97 %.

4

Je možné systém integrovat do stávající IT infrastruktury?

Ano, systém je navržen jako modulární a integrační řešení. Podporuje napojení na SIEM platformy, firewally, cloudová prostředí AWS, Azure i Google Cloud, a také on-premise infrastrukturu. Integrace probíhá prostřednictvím standardizovaných API rozhraní a obvykle nevyžaduje zásadní změny stávající architektury. Celý proces nasazení od analýzy prostředí po plný provoz trvá standardně 4 až 8 týdnů v závislosti na komplexitě infrastruktury klienta.

5

Jak systém pomáhá splnit požadavky na kybernetickou bezpečnost dle legislativy?

Systém je navržen s ohledem na soulad s regulatorními rámci, jako jsou NIS2, GDPR a ISO 27001. Automaticky generuje auditní logy, reporty o incidentech a záznamy o provedených opatřeních, které jsou nezbytné pro prokázání shody s legislativními požadavky. Organizacím povinným ze zákona hlásit bezpečnostní incidenty systém výrazně zkracuje dobu potřebnou k sestavení povinné dokumentace a snižuje administrativní zátěž bezpečnostního týmu.

6

Jak se systém přizpůsobuje novým a neznámým hrozbám?

Adaptace na nové hrozby probíhá kontinuálně prostřednictvím několika mechanismů. Modely strojového učení se průběžně přetrénují na nových datech z globálních threat intelligence zdrojů. Behaviorální analýza umožňuje identifikovat podezřelé vzorce i bez přímé shody se známou hrozbou. Zároveň jsou do systému pravidelně nasazovány aktualizace signatur a pravidel, přičemž celý update proces probíhá bez výpadku ochrany a bez nutnosti restartu sledovaných systémů.

7

Jaká je návratnost investice do AI systému pro detekci kybernetických útoků?

ROI lze dosáhnout již do 6 až 12 měsíců od nasazení, a to kombinací více faktorů. Automatizace detekce a odezvy snižuje náklady na bezpečnostní operace o 30 až 50 %. Včasné zachycení útoku eliminuje náklady spojené s výpadkem provozu, obnovou dat a případnými pokutami za únik citlivých informací. Firmy, které zažily ransomwarový útok bez adekvátní ochrany, uvádějí výpadky v délce dnů až týdnů, zatímco s aktivním AI monitoringem je průměrná doba reakce a izolace incidentu pod 5 minut.

Zaujal vás tento use case?

Rádi vám ukážeme, jak může toto řešení fungovat ve vaší firmě. Konzultace je zdarma a nezávazná.

e-book zdarmaŠest bariér AI